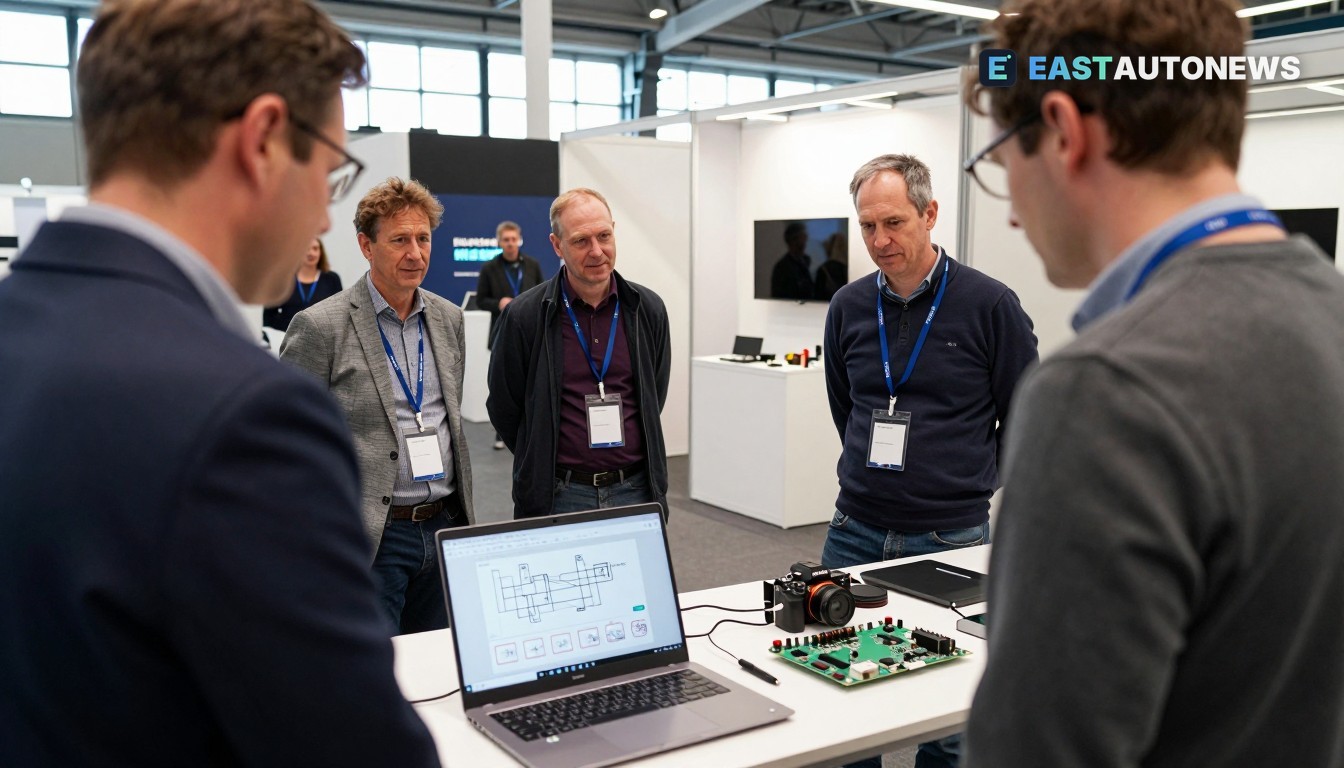
STMicroelectronics e WITTENSTEIN high integrity systems (WHIS) hanno allestito una dimostrazione congiunta a electronica 2026 a Monaco che mostra come un sistema operativo real‑time per la sicurezza pre‑certificato possa eseguire applicazioni automotive a criticità mista sulla piattaforma microcontrollore Stellar G3 di ST.
Cosa ha mostrato la dimostrazione
La dimostrazione dal vivo, presentata allo stand di STMicroelectronics (C3.100‑102) durante electronica (11–13 novembre 2026), esegue SAFERTOS® di WHIS sulla famiglia Stellar G3 per isolare e supervisionare applicazioni con diversi Automotive Safety Integrity Level (ASIL). Il comunicato di WHIS descrive come la combinazione supporti un comportamento deterministico per controllo, visualizzazione e interazione utente su una singola piattaforma hardware, contribuendo nel contempo a ridurre l’onere di certificazione tramite il Design Assurance Pack (DAP) di SAFERTOS.
La serie Stellar G di STMicroelectronics (indicata nell’annuncio come SR6G3/Stellar G3) è presentata dai partner come una base MCU per architetture zonali e software‑defined vehicle, eseguendo la supervisione della sicurezza parallelamente a compute di dominio o centralizzato ad alte prestazioni. Il comunicato di WHIS riporta citazioni di personale STMicroelectronics e della direzione WHIS che sottolineano il passaggio dalla “complessità architetturale alla semplicità zonale”.
Contesto a electronica
Il programma forum e conferenze di electronica questa settimana ha incluso molteplici sessioni su AI embedded, sicurezza funzionale e veicoli software‑defined — da interventi su “From Embedded Intelligence to Physical AI” a panel intitolati “Building the Embedded Platforms for Tomorrow’s Mobility” e sessioni esplicitamente denominate “Zone Controllers at the heart of SDV.” Questo programma evidenzia perché i fornitori stiano enfatizzando accoppiamenti RTOS‑MCU attenti alla sicurezza allo show.
Cosa significa per il mercato
La dimostrazione STMicro / WHIS pone gli strumenti per la sicurezza funzionale e gli artefatti RTOS pre‑certificati al centro della transizione verso architetture E/E zonali e software‑defined. Man mano che gli OEM consolidano le funzioni in controller zonali e computer centrali, i fornitori che possono offrire un percorso chiaro di certificazione della sicurezza (artefatti di codice, documentazione e linee guida di integrazione) riducono uno dei principali ostacoli al rapido dispiegamento di nuove funzionalità software.
Per le case automobilistiche europee e i Tier‑1 — molte delle quali partecipano a electronica per approvvigionarsi di siliconi e middleware — la dimostrazione segnala opzioni pratiche per progetti a criticità mista che mantengono il controllo deterministico rilevante per ASIL separato dai carichi di lavoro ad alte prestazioni di AI o infotainment. Tale separazione consente agli OEM di perseguire funzioni AI più ricche a bordo veicolo mantenendo una strada verificabile verso la conformità ISO 26262, requisito chiave di regolamentazione e di approvvigionamento in tutta Europa.
I fornitori che abbinano MCU a RTOS per la sicurezza e forniscono artefatti di integrazione potrebbero quindi essere partner preferenziali per gli OEM che migrano verso architetture SDV — in particolare nei casi in cui regolatori e operatori di flotte richiedano prove dimostrabili di sicurezza prima di abilitare funzionalità avanzate guidate da AI sui veicoli di produzione.
Mercato veicoli B2B su WorldTrader24 →
Fonti: PR Newswire, electronica.de
Nota del partner: EastAutoNews technology partner DaVinci AI sviluppa soluzioni AI per l’intera industria automobilistica – dall’analisi di mercato e concessionarie ad agenti AI autonomi e produzione di immagini e video.