STMicroelectronics y WITTENSTEIN high integrity systems (WHIS) han realizado una demostración conjunta en electronica 2026 en Múnich que muestra cómo un sistema operativo en tiempo real de seguridad pre‑certificado puede ejecutar aplicaciones automovilísticas de criticidad mixta en la plataforma de microcontrolador Stellar G3 de ST.
Qué mostró la demostración
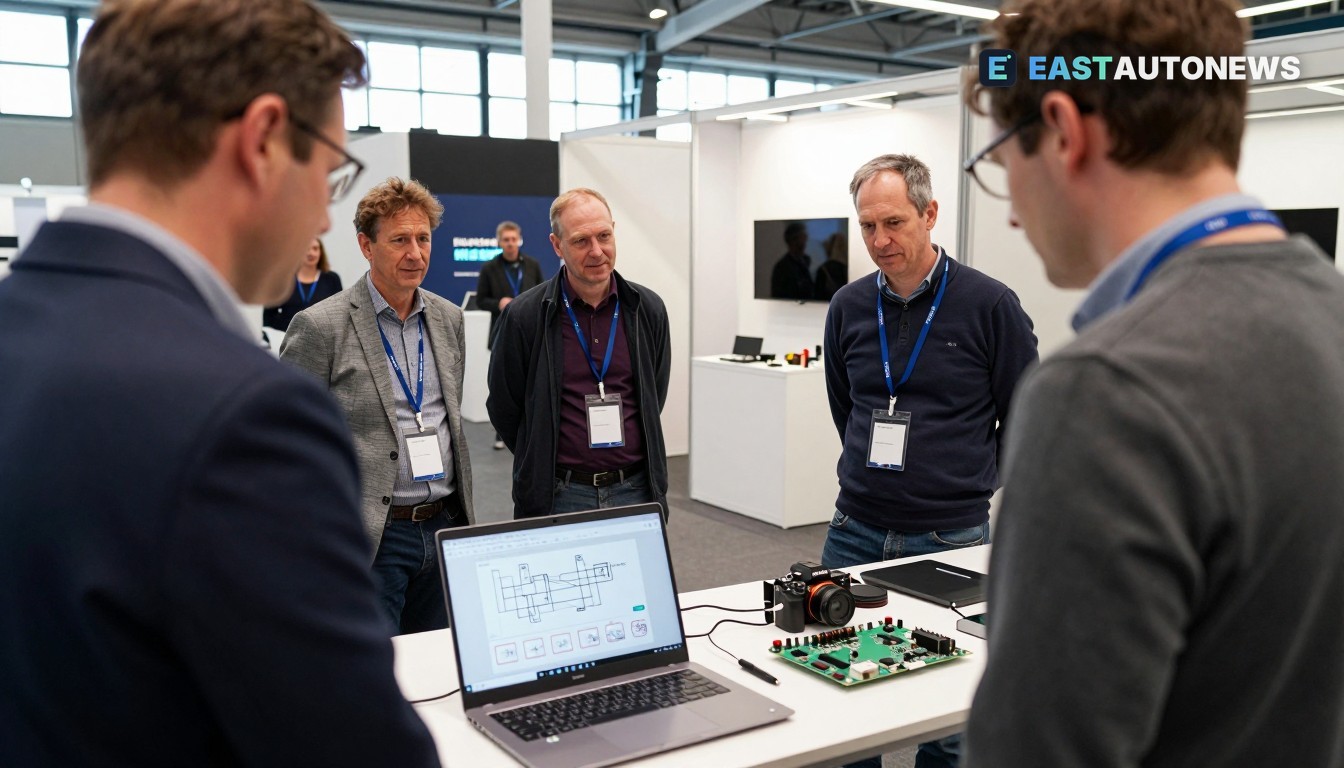
La demostración en directo, presentada en el stand de STMicroelectronics (C3.100‑102) durante electronica (11–13 de noviembre de 2026), ejecuta SAFERTOS® de WHIS en la familia Stellar G3 para aislar y supervisar aplicaciones con diferentes Niveles de Integridad de Seguridad Automotriz (ASIL). El comunicado de WHIS describe cómo la combinación proporciona comportamiento determinista para control, visualización e interacción con el usuario en una única plataforma hardware mientras ayuda a reducir la carga de certificación mediante el Design Assurance Pack (DAP) de SAFERTOS.
La serie Stellar G de STMicroelectronics (referenciada en el anuncio como SR6G3/Stellar G3) es posicionada por los socios como una base de MCU para arquitecturas zonales y vehículos definidos por software, ejecutando supervisión de seguridad junto con cómputo de dominio o centralizado de mayor rendimiento. El comunicado de WHIS cita a personal de STMicroelectronics y a la dirección de WHIS enfatizando el paso de “complejidad arquitectónica a simplicidad zonal.”
Contexto en electronica
El programa de foros y conferencias de electronica esta semana incluyó múltiples sesiones sobre IA embebida, seguridad funcional y vehículos definidos por software — desde ponencias tituladas “From Embedded Intelligence to Physical AI” hasta paneles denominados “Building the Embedded Platforms for Tomorrow’s Mobility” y sesiones explícitamente nombradas “Zone Controllers at the heart of SDV.” Ese programa subraya por qué los proveedores están poniendo énfasis en emparejamientos de RTOS conscientes de la seguridad y MCU en la feria.
Qué significa esto para el mercado
La demostración de STMicro / WHIS sitúa las herramientas de seguridad funcional y los artefactos de RTOS pre‑certificados en el centro de la transición hacia arquitecturas E/E zonales y definidas por software. A medida que los fabricantes integran funciones en controladores zonales y ordenadores centrales, los proveedores que puedan ofrecer una ruta clara de certificación de seguridad (artefactos de código, documentación y guía de integración) reducen una de las mayores barreras para desplegar nuevas funciones de software con rapidez.
Para los fabricantes europeos de automóviles y los Tier‑1 — muchos de los cuales asisten a electronica para abastecerse de silicio y middleware — la demostración señala opciones prácticas para diseños de criticidad mixta que mantienen el control determinista relevante para ASIL separado de las cargas de trabajo de IA o infoentretenimiento de alto rendimiento. Esa separación permite a los OEM perseguir funciones de IA en el vehículo más avanzadas mientras conservan una vía auditable hacia el cumplimiento de la norma ISO 26262, un requisito clave regulatorio y de aprovisionamiento en toda Europa.
Por tanto, los proveedores que emparejen MCU con RTOS de seguridad y entreguen artefactos de integración pueden ser socios preferidos para los OEM que migran a arquitecturas SDV — especialmente donde los reguladores y los operadores de flotas exigen evidencia de seguridad demostrable antes de habilitar funciones avanzadas impulsadas por IA en vehículos de producción.
Mercado B2B de vehículos en WorldTrader24 →
Fuentes: PR Newswire, electronica.de
Nota del socio: El socio tecnológico de EastAutoNews DaVinci AI desarrolla soluciones de IA para toda la industria automotriz – desde análisis de mercado y concesionarios hasta agentes autónomos de IA y producción de imágenes y vídeo.